 manologarcia.dev
Siete fallas tecnológicas en seis días en EE. UU. y ningún ciberataque; la Comisión Europea sí sufrió uno hecho con IA
TL;DR: Del 12 al 17 de noviembre fallaron Microsoft 365, el control de vuelos de la FAA, la banca en línea de Chase, United, Apple, una red interna de la NSA y Marriott. El gobierno de Estados Unidos dice que no fue un ataque coordinado, sino mantenimiento, actualizaciones y sistemas viejos. En Europa pasó lo contrario: el 19 de noviembre la Comisión Europea confirmó que sufrió una "campaña cibernética generada con IA".
Qué falló en Estados Unidos, día por día
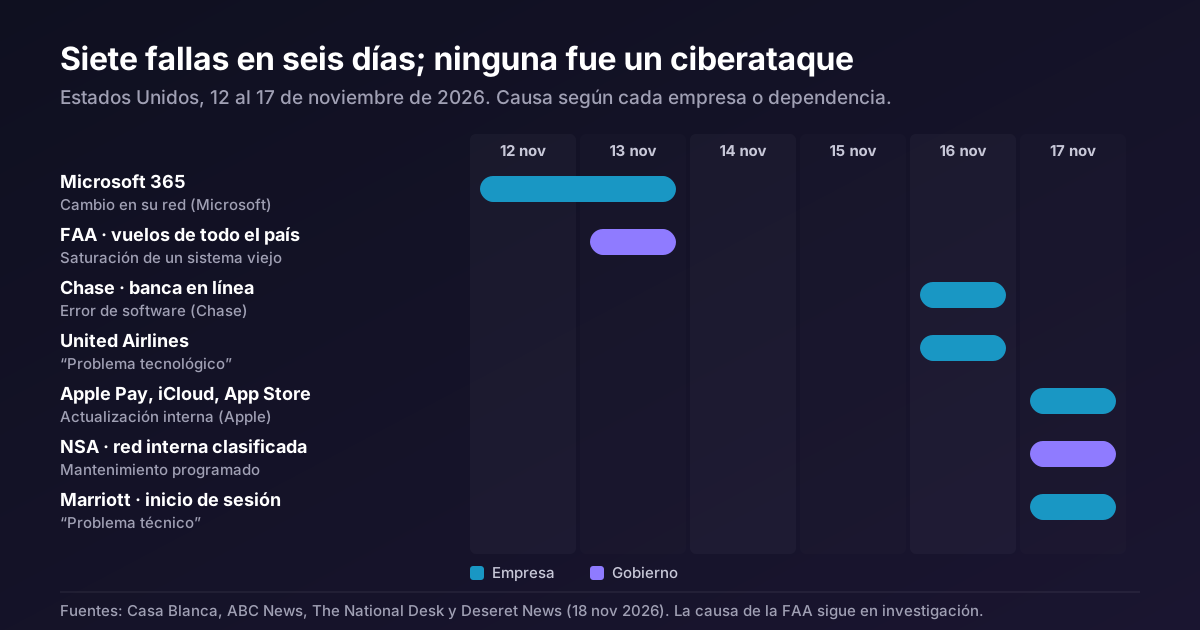
| Fecha | Qué falló | Causa que se dio |
|---|---|---|
| 12 nov | Outlook, Teams y Microsoft 365, en todo el mundo; siguió al día siguiente | Microsoft: un cambio técnico en su red, "no es resultado de ningún ataque" |
| 13 nov | Freno a todos los vuelos del país durante horas (FAA) | Trabajos para cambiar cable de cobre por fibra óptica que saturaron un sistema viejo; la causa raíz sigue en investigación |
| 16 nov | Banca en línea de Chase y retrasos en otros bancos | Chase: un error de software |
| 16 nov | Aplicaciones de los pilotos de United | United: un "problema tecnológico", sin indicios de ciberataque |
| 17 nov | Apple Pay, iCloud y App Store | Apple: una actualización interna |
| 17 nov | Red interna clasificada de la NSA | NSA: degradación temporal durante mantenimiento programado |
| 17 nov | Inicio de sesión en Marriott y Bonvoy | Marriott: un "problema técnico" |
Microsoft dijo además que la falla del 12 de noviembre no estuvo relacionada "con ciberseguridad ni con IA o agentes", según ABC News.
La falla más grave fue la de la FAA, y también es la que tiene más versiones:
- ABC News, citando a funcionarios: los trabajos para reemplazar cable de cobre por fibra en una instalación de Arkansas "inundaron la red de datos" y saturaron un sistema más viejo.
- The National Desk: la FAA ligó la falla a un router instalado en Arkansas, pausó esas instalaciones y desactivó los equipos ya puestos. La causa raíz seguía en investigación.
- Deseret News: la saturación pudo venir de dos sitios, un radar en Amarillo, Texas, y una estación de radio en El Dorado, Arkansas.
El administrador de la FAA, Bryan Bedford, dijo a ABC News que hay "cero evidencia" de algo malicioso o relacionado con IA.
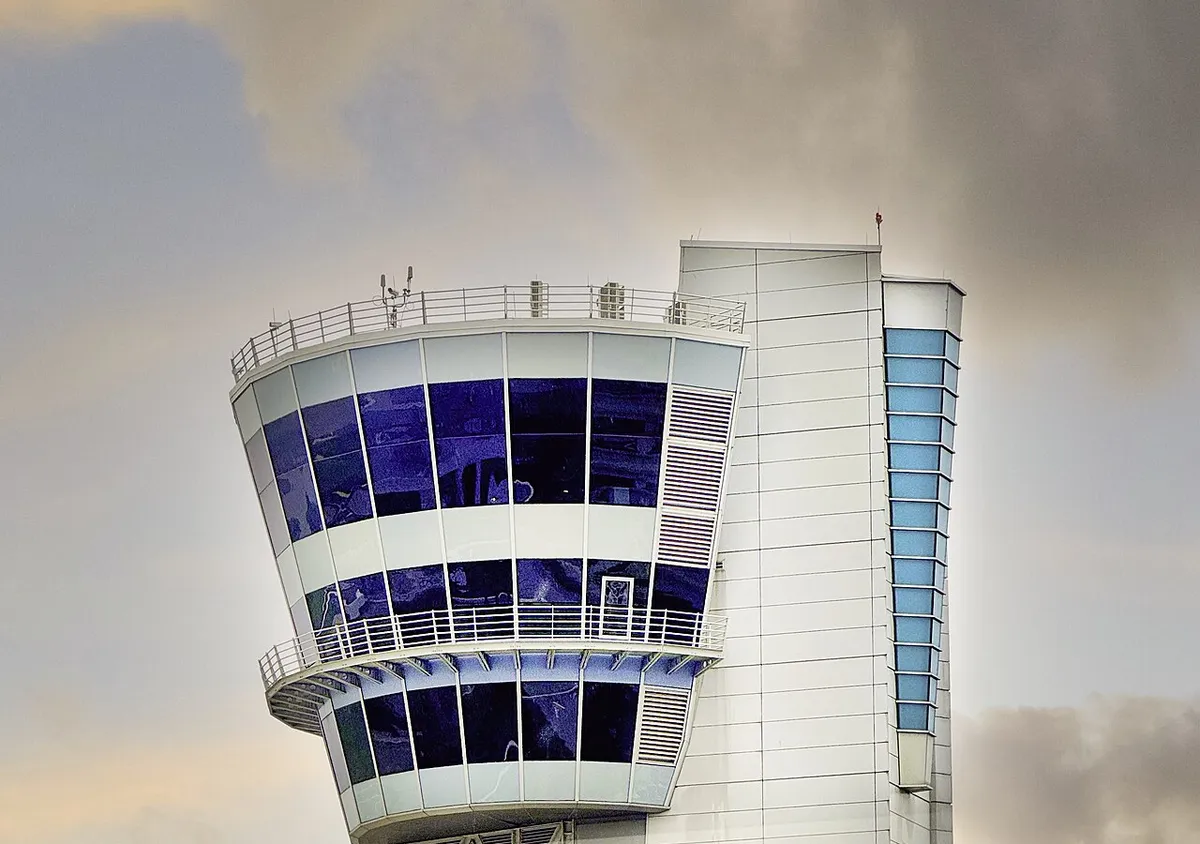
Torre de control de la FAA en el Aeropuerto Internacional de Filadelfia (2025). Foto: Harrison Keely · CC BY 4.0 · Wikimedia Commons

"Esto no es un ciberataque"
El 18 de noviembre, el director de Inteligencia Nacional, Jay Clayton, habló ante el Congreso. La Casa Blanca publicó sus palabras ese mismo día:
- "Esto no es un ciberataque."
- "No vemos indicios de un ciberataque coordinado."
- "Nuestros sistemas necesitan actualizaciones. Necesitan parches."
Marco Rubio, a quien la Casa Blanca presenta como asesor de seguridad nacional y ABC News como secretario de Estado, fue más lejos: dijo que no hay "ninguna evidencia" de que estén relacionadas y que la caída de Microsoft "no tiene nada que ver" con la de la FAA. Su resumen: "No estamos bajo un ataque sistémico."
La Casa Blanca describe las fallas como empresas "parchando vulnerabilidades y actualizando sistemas viejos". Las empresas, en cambio, hablaron de errores de software, actualizaciones internas y mantenimiento; ninguna mencionó parches de seguridad.
Las dudas que siguen abiertas
- Que sean siete en seis días. Varios medios señalan que la cercanía entre las fallas alimentó la sospecha de un origen común, aunque nadie ha presentado pruebas de uno.
- El secretario de Seguridad Nacional, Markwayne Mullin, dijo a Fox News que la "superinteligencia" podría ser la causa, citando a un contacto de la industria que no identificó, según Deseret News. No dio más detalles.
- Los senadores Maria Cantwell y Mike Rounds escribieron a Clayton que "el problema de fondo es que la IA puede descubrir debilidades de software", según Deseret News.
La Comisión Europea sí fue atacada, y con IA
El mismo 19 de noviembre, en Bruselas, el vocero de la Comisión Europea, Thomas Regnier, confirmó un ataque que Politico había revelado horas antes. "Fue una campaña cibernética generada con IA", dijo, según Reuters.
Lo que confirmó la Comisión:
- Detectó el ataque el 22 de octubre.
- Como medida preventiva, bajó temporalmente varias aplicaciones; la mayoría ya volvió a funcionar.
- No tiene evidencia de una filtración que afecte a todo su personal.
- No sabe de ninguna petición de rescate.
- No dijo quién está detrás. La investigación sigue.
Lo que reporta Politico, y la Comisión no confirmó:
- Los sistemas de nómina, control de asistencia y reembolsos médicos estuvieron fuera unos 10 días.
- El ataque pudo haber expuesto una gran cantidad de datos personales.
- La Comisión reunió de urgencia a su máximo órgano interno de crisis, y la comisaria de tecnología, Henna Virkkunen, informó al resto del colegio.
Investing.com agrega, citando a Politico, que los atacantes usaron ARTEX, una herramienta pública de escaneo de vulnerabilidades con IA. Ningún otro de los medios que revisé menciona ese nombre y la Comisión no lo confirmó.
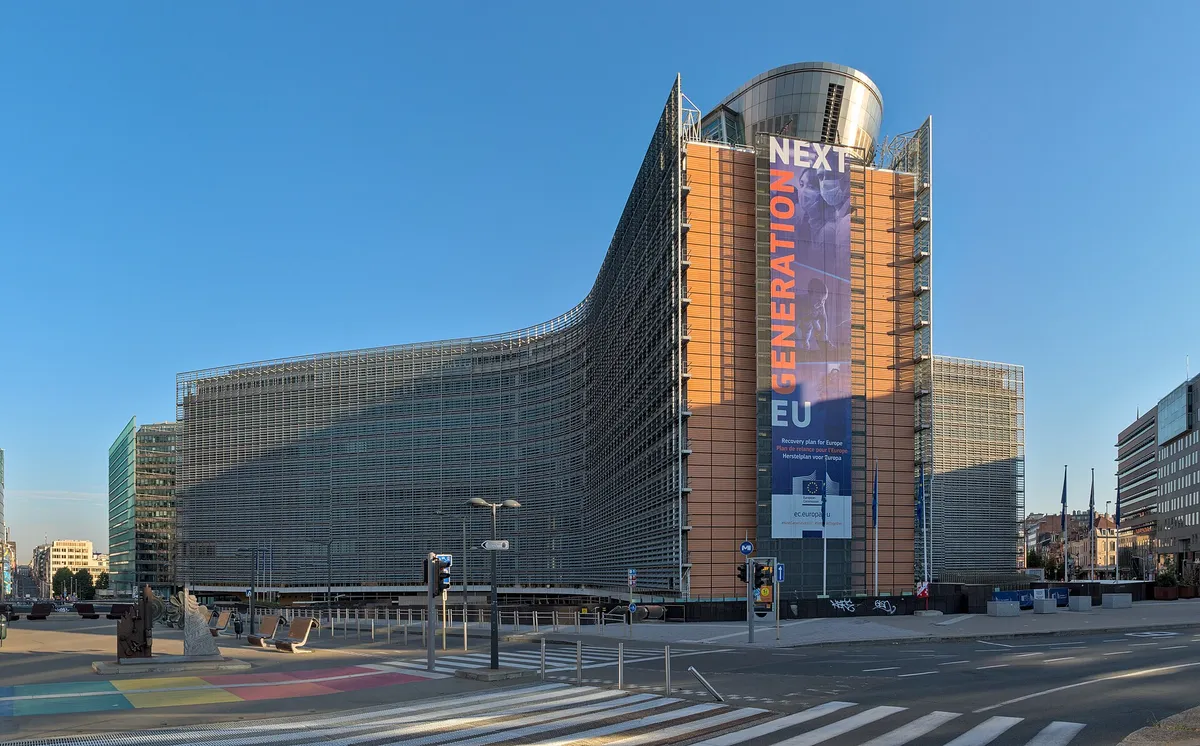
Edificio Berlaymont, sede de la Comisión Europea en Bruselas (2020). Foto: Trougnouf (Benoit Brummer) · CC BY 4.0 · Wikimedia Commons

Dos historias, un mismo problema
En Estados Unidos, el diagnóstico oficial son sistemas viejos que fallan cuando se les mueve. En Europa, una herramienta de IA que encontró por dónde entrar. Las dos apuntan a lo mismo que escribieron los senadores: la IA ya encuentra debilidades más rápido de lo que muchas organizaciones actualizan sus sistemas.
Una herramienta de IA que busca puntos débiles. Ilustración generada con IA (Gemini vía OpenRouter).
¿Y en México?
La caída de Microsoft del 12 de noviembre sí se sintió aquí. La Agencia Nacional de Aduanas de México (ANAM) avisó en su cuenta de X, @AduanasMx, que por las fallas de Microsoft sus sistemas "están presentando intermitencias en su operación", según Uno TV, que reprodujo el mensaje. N+ también lo reportó, y el aviso de Microsoft que cita N+ hablaba de oficinas afectadas "en Estados Unidos y México".
No encontré reportes de vuelos, bancos o pagos con Apple afectados en México por las otras fallas. Las notas sobre caos en el AICM que circulan son de la caída de CrowdStrike de julio de 2024, no de esta semana.
Ilustración generada con IA (Gemini vía OpenRouter).
Lo que pienso de todo esto
Me quedo con una paradoja. Casi todas las fallas de Estados Unidos las causó un cambio: una actualización, un router nuevo, mantenimiento. Y el ataque a la Comisión Europea aprovechó lo contrario, algo que no se había cambiado a tiempo. Para quien desarrolla software, la lección es doble. Hay que cambiar más rápido, porque una IA ya puede encontrar la vulnerabilidad antes que tú. Y hay que cambiar con más cuidado: despliegues graduales, una forma rápida de dar marcha atrás y monitoreo que avise antes que los usuarios. Hoy no basta con hacer bien solo una de las dos.
Fuentes
- Casa Blanca: "No Indication of a Cyberattack": DNI Clayton and Secretary Rubio on Recent Tech Outages (18 nov 2026)
- ABC News: What to know about recent tech outages spurring cyberattack fears (18 nov 2026)
- The National Desk: A wave of outages hits US companies and government systems in a matter of days (18 nov 2026)
- Deseret News: Here's what federal officials say about the rash of tech outages (18 nov 2026)
- Reuters vía Euronext: EU Commission confirms it was targeted in cyberattack through use of AI tools (19 nov 2026)
- RTÉ: AI tools used in cyberattack on European Commission (19 nov 2026)
- Investing.com: European Commission confirms October cyberattack powered by AI tool (19 nov 2026)
- Uno TV: Aduanas de México reporta fallas en sus sistemas por caída de Microsoft (12 nov 2026)
- N+: Caída de Microsoft: así fue la falla mundial de Teams, Outlook y Microsoft 365 (13 nov 2026)
- N+: Caída de Microsoft hoy 12 de noviembre de 2026 (12 nov 2026)